WEBOLDAL-
BIZTONSÁG
Nem mindent csinálunk: megnézzük, mi látszik kívülről a webshopján — és szólunk, mielőtt a Google szól.
Biztonsági átvilágítás, incidens-kivizsgálás és havidíjas felügyelet WordPress- és WooCommerce-webshopoknak.
Ha tőlünk kapott levelet
Valószínűleg azért van itt, mert kapott tőlünk egy e-mailt, amiben leírtuk, mi látszik kívülről a weboldalán. És az első kérdése az, hogy kik vagyunk, és honnan tudjuk ezt. Ez a fejezet erről szól.
Honnan van az adat
Kizárólag onnan, amit a szervere, a domainje és a nyilvános nyilvántartások maguktól, bárkinek megmutatnak. Ugyanaz, amit Ön is megnéz, ha beírja a saját címét egy böngészőbe.
A weboldal nyilvános forráskódja · válaszfejlécek · robots.txt és sitemap.xml · DNS-rekordok · a tanúsítvány adatai · nyilvános tanúsítvány-naplók · a domain nyilvántartási adatai · a Google saját, nyilvános biztonsági jelzése.
Mit nem csináltunk
{{ item.bold }} {{ item.rest }}
Amit írtunk, az az Öné
Feltétel nélkül. Nem tartottunk vissza semmit „majd ha megrendeli” alapon, és nem is fogunk. Ha nem kér tőlünk semmit, azok a megállapítások akkor is a magáéi — vigye a fejlesztőjéhez, javíttassa meg mással, vagy tegye el.
Ezt nem nagyvonalúságból írjuk. A hatályos szabályozás szerint a sebezhetőségről szóló értesítés átadása nem tehető ellenszolgáltatástól függővé — és ezzel egyetértünk.
Ellenőrizze le maga
Minden állításunk mellé odaírtuk, hogyan tudja nélkülünk megnézni ugyanazt. Ez nem udvariasság: egy biztonsági megállapítás, amit nem lehet ellenőrizni, nem ér semmit. Ha bármelyiket nem tudja reprodukálni, írjon — és ha tévedtünk, azt megírjuk.
Ha nem kér belőlünk
Válaszoljon egy szóval, vagy írjon a levente@wednesday.agency címre, és azonnal töröljük az elérhetőségét. Postai úton is megteheti — a pontos címet az Adatkezelési tájékoztatóban találja. Nem kell indokolnia, és nem keressük többet.
Adatkezelési tájékoztató →Hogyan dolgozunk
A külső átnézés
Tizenkét lépés, mindegyik nyilvános forrásból. A weboldal forráskódja és a válaszfejlécek. A keresőben indexelt tartalom. A DNS és a levelezési beállítások — köztük az, hogy hamisítható-e levél a domainje nevében. A tanúsítvány és a titkosítás állapota. Az elfeledett aldomainek a nyilvános tanúsítvány-naplókból. És a felismert verziószámokhoz tartozó, nyilvánosan közzétett hibák.
Egy szabály irányít mindent: a szerver válasza dönt. Amit hitelesítés nélkül kiszolgál, az nyilvános. Amit elutasít, ahhoz nem nyúlunk.
Amit soha nem csinálunk engedély nélkül
Bejelentkezési kísérlet · fájlletöltés · útvonalak találgatása · portszkennelés · aktív sérülékenység-vizsgálat · bármilyen hiba „bizonyítása” azzal, hogy kihasználjuk.
Ezek engedéllyel legitim szakmai eszközök — írásos megbízással, pontos hatókörrel és időablakkal el is végezzük őket. Engedély nélkül viszont nem.
Amit kívülről látni, az a felszín. Hogy a szerveren belül mi van, azt csak átvizsgálással lehet megmondani — és ahhoz az Ön írásos megbízása kell.
A belső munka nyolc lépése
{{ item.text }}
Amit a végén kézhez kap
{{ item }}
Huszonegy eset, ügyfélnév nélkül
Valós vizsgálatokból. Minden szám mögött mérés van.
{{ item.text }}
Öt dolog, ami mind a huszonegy esetből kijött
{{ item.text }}
A leggyakoribb mondat, amit hallunk: „nálam úgysincs mit lopni.” A támadónak nem az adat kell, hanem a működő, jó hírű weboldal mint kiindulópont. Ennek van ára, és nem nulla.
Huszonegy, nem huszonnyolc. Az esettár nagyobb, de csak 21 van kifejtve. Olyan számot nem írunk ki, amit kérésre nem tudunk bemutatni.
Árak
Kiírjuk, mert nincs mit rejtegetni. Minden ár nettó, az áfa nem tartalmazza.
Gyorsdiagnosztika
3 óra, rövid írásos állapotjelentés: van-e baj, és ha igen, mekkora. Az ára beszámít az átvilágításba, ha megrendeli.
{{ item.tetel }}
{{ item.ar }}
A javításra nem adunk fix árat az átvizsgálás előtt. A terjedelem addig nem látható, és aki előre fix árat mond rá, az vagy tippel, vagy beárazta a kockázatot Önnek.
Felügyelet
{{ item.nev }}
{{ item.leiras }}
A takarítás állapotfelvétel, nem védelem. Ma az történik, hogy ha baj van, azt egy külső fél veszi észre: a Google, a tárhelyszolgáltató, vagy egy vásárló. A felügyeleti szerződés annyit csinál, hogy mi szólunk előbb.
Ki végzi a vizsgálatot?
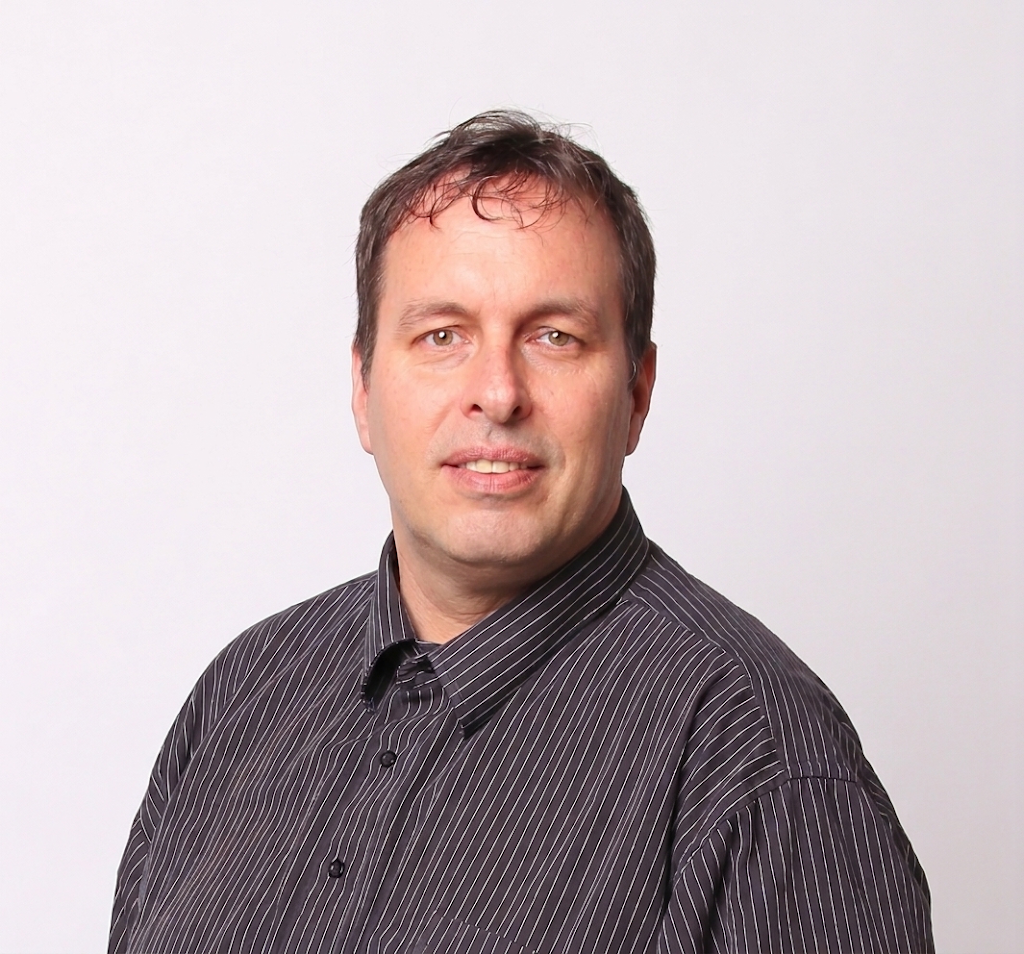
Vidovics Gábor
weboldal-biztonsági incidenskezelő
Közel harminc éve dolgozom informatikával, több mint húsz évet fejlesztőként és műszaki vezetőként. Ma feltört, lelassult vagy gyanúsan viselkedő weboldalak kivizsgálásával és helyreállításával foglalkozom — és azzal, hogy a rendbe tett oldalakon utána se történjen baj.
Nem feltöröm a rendszert, hanem megértem: naplók, fájlok és adatbázis alapján végigkövetem, mi történt, hol jutott be a támadó, és mit kell lezárni, hogy ne térjen vissza. Mérek, nem tippelek; karanténozok, nem törlök — az Ön adatai a vizsgálat alatt is megmaradnak.
A natív PHP-tól a nagy keretrendszerekig sokféle kódon dolgoztam, ezért az egyedi, „ehhez már senki nem mer hozzányúlni” oldalakat is vállalom. Ugyanolyan gondossággal dolgozom a tervezett karbantartáson, mint amikor ég a ház — és ilyenkor is végigviszem az ügyet a lezárásig.
A Wednesday Agency — a 30km.hu Kft. márkaneve — nyolc éve működő online marketing ügynökség, budapesti és londoni jelenléttel. Cégjegyzékszám: 07-09-029835 · Adószám: 24382315-2-07.
A teljes ügynökségről → (angol nyelven)Beszéljünk
Ha most akut a helyzet — a Google jelezte, a tárhelyszolgáltató szólt, vagy valami furcsát lát az oldalon —, írjon, és a tárgy mezőbe tegye azt a szót, hogy „SÜRGŐS”. Ezeket soron kívül nézzük meg.
levente@wednesday.agencyMunkanapokon 6 órán belül válaszolunk. Írja meg a domainjét és azt, mit tapasztal — az első válaszhoz ennyi elég.
30km.hu Kft.
Nem ígérünk 24/7-et, mert azt nem tudnánk tartani. Amit vállalunk, azt tartjuk.