2026 októbere óta hekkerek több száz európai áruház hűtőit állították át távolról fűtésre vagy folyamatos leolvasztásra. Nem volt szükség különleges hekkertrükkre: az internetre kötött hűtővezérlők sokszor gyári jelszóval és régi szoftverrel futottak. Ugyanez a három hiba okozza a legtöbb feltört weboldalt is.
Utoljára ellenőrizve: 2026. november 7.
Mi történt?
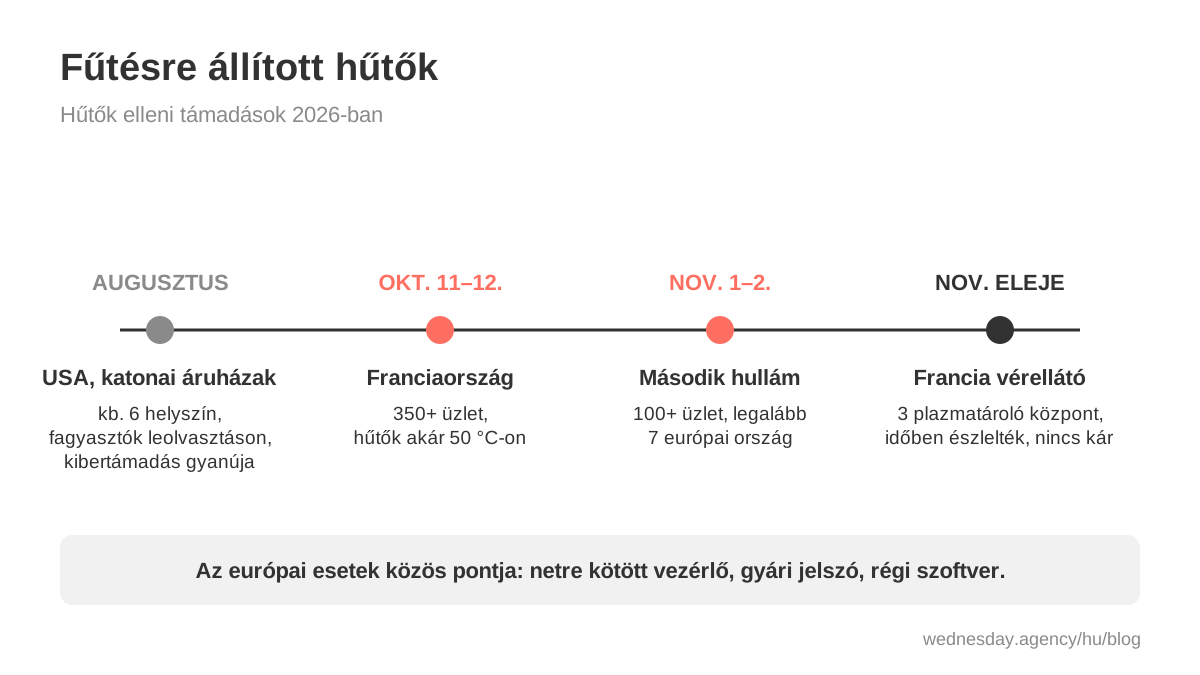
- Augusztus, USA: nagyjából hat amerikai katonai áruházban a fagyasztók egyik éjjel leolvasztó üzemmódba kapcsoltak, és az áru megromlott. Az amerikai hatóságok kibertámadás gyanújával vizsgálják az esetet, a pontos okot nem hozták nyilvánosságra.
- Október 11–12., Franciaország: egyetlen éjszaka alatt több mint 350 üzlet hűtőit állították át, köztük kb. 150 Intermarché és kb. 80 Carrefour üzletét. A hűtők egyes helyeken 50 fokra melegedtek. A francia kiberbiztonsági hatóság (CERT-FR) riasztást adott ki.
- November 1–2., második hullám: több mint 100 üzlet legalább hét országban, főleg Belgiumban (Delhaize, Carrefour, Spar), Írországban, Hollandiában, Svédországban, Finnországban, Luxemburgban és Észtországban. Kisebb hentesboltokat is ért támadás.
- November eleje, francia vérellátó: a francia vérellátó (EFS) három plazmatároló központjánál is átállították a hűtők beállításait. A felügyeleti rendszer időben jelzett, a személyzet közbelépett, egyetlen készítmény sem sérült.
Az EU kiberbiztonsági ügynöksége (ENISA), az Európai Bizottság és az Europol november 4-én közös közleményben kérte a cégeket, hogy azonnal csökkentsék az érintett rendszerek kitettségét.
Ki állt mögötte? Hivatalosan nem tudni. Két oroszbarát hackercsoport, a NoName057(16) és a Z-Pentest magára vállalta a támadásokat, de ezt független forrás nem erősítette meg. Váltságdíjat senki nem kért, a cél a kár és a zavarkeltés volt.
Magyarország? Eddig nincs nyilvános hír magyar üzletet ért támadásról. A hazai sajtó a francia és a belga eseteket írta meg.
Hogyan sikerült?
A nagy üzletek hűtőit egy központi vezérlő irányítja, ez állítja a hőmérsékletet és a leolvasztást. Hogy a karbantartó cég távolról is lássa és állíthassa, sok vezérlőt közvetlenül az internetre kötöttek. A támadások főleg a dán Danfoss vezérlőit érintették, de a francia hatóság a Copeland és a Dixell felügyeleti rendszereit is a listára vette.
A szakértők szerint a támadók három gyenge pontra építettek:
- Nyitott ajtó az interneten. A Claroty kutatói már a támadások előtt 2765 olyan Danfoss-vezérlőt találtak, amelyek kezelőfelülete bárki számára elérhető volt a neten.
- Gyári jelszó. A Danfoss szerint a novemberi hullámban érintett rendszerek nem voltak védett hálózaton, és gyári jelszóval futottak.
- Régi szoftver. A vezérlők egyik hibáját (CVE-2025-41450, amellyel jelszó nélkül be lehetett jutni) a gyártó már 2025 tavaszán javította. Sok eszközre mégsem került fel a frissítés, és a gyártó szerint sok feltört egység olyan régi típus, amit már nem frissít.
A támadás egyre olcsóbb. A Claroty kutatói kipróbálták, mennyi idő alatt rakja össze egy AI-ügynök a nyilvános hibaleírásokból a működő támadókódot. Kutatói irányítással kb. 28 perc és 6 dollár volt. A tanulság: ha egy ismert hibát nem javítasz, már nem hetekben, hanem órákban kell számolni.
Mit tanulhat ebből egy webshop vagy egy cég?
Ez nem csak a szupermarketek gondja. A hűtők elleni támadások ugyanazt a mintát követték, amit a feltört weboldalaknál nap mint nap látunk:
| Hűtővezérlő | Weboldal, webshop |
|---|---|
| Kezelőfelület nyitva a neten | A WordPress-admin, a tárhelyadmin vagy a phpMyAdmin bárhonnan elérhető |
| Gyári jelszó | „admin” felhasználó, gyenge vagy többször használt jelszó, nincs kétlépcsős belépés |
| Elavult szoftver | Régi bővítmények, sablon vagy PHP-verzió (lásd a PHP2Shell-ről szóló cikket) |
| A karbantartó állandó távoli hozzáférése | Régi fejlesztők, ügynökségek fiókjai, amiket senki nem törölt |
A különbség csak annyi, hogy egy hűtőnél a kár azonnal látszik a polcon, egy webshopnál viszont hónapokig észrevétlen maradhat.
Mit érdemes most ellenőrizni?
Ha van hűtőpultod, hűtőkamrád vagy bármilyen távolról kezelhető eszközöd (bolt, étterem, raktár, pékség):
- Kérdezd meg a hűtéstechnikusodat, hogy a vezérlő elérhető-e közvetlenül az internetről. Ha igen, kerüljön tűzfal vagy VPN mögé.
- Cseréltesd le a gyári jelszót, és kérd a vezérlő frissítését a legújabb szoftverre.
- A karbantartó csak akkor férjen hozzá, amikor dolgozik rajta, ne éjjel-nappal.
- Legyen egy külön, a vezérlőtől független hőmérséklet-riasztás, ami telefonra szól. A francia vérellátónál is a gyors riasztás és a személyzet közbelépése előzte meg a bajt.
Ha webshopod vagy weboldalad van:
- Nézd meg, ki tud belépni az adminba, és töröld a régi fiókokat.
- Kapcsold be a kétlépcsős belépést minden adminfiókon.
- Frissítsd a bővítményeket, a sablont és a PHP-verziót, és töröld, amit nem használsz.
- Legyen napi mentés, a tárhelytől független helyen is.
Segítünk
Ha nem tudod, ki fér hozzá a webshopodhoz, vagy mikor frissült utoljára, írj a hello@wednesday.agency címre. A tárgyba elég a domained és annyi: „Biztonsági ellenőrzés”. Megnézzük, hol tartasz, és megmondjuk, mi a következő lépés.
Gyakori kérdések
Érintett Magyarország? Eddig nincs nyilvános hír magyar üzletet ért támadásról. A támadók viszont az interneten keresik a nyitott vezérlőket, országhatártól függetlenül.
Mit csináltak pontosan a hekkerek a hűtőkkel? Távolról átállították a beállításokat: fűtésre vagy folyamatos leolvasztásra kapcsolták a hűtőket. A hűtők egyes helyeken 50 fokra melegedtek.
Melyik gyártó vezérlőit támadták? Főleg a Danfoss vezérlőit, a francia hatóság a Copeland és a Dixell felügyeleti rendszereit is a listára vette. A gyártók az ismert hibákat javították, a gond főleg a nyitott, gyári jelszavas és frissítetlen eszközökkel volt.
Mi köze ennek egy webshophoz? A hiba ugyanaz: nyitott kezelőfelület, gyenge jelszó, elavult szoftver. A weboldalak elleni támadások többsége ma is ezeken múlik.
Források
Minden forrást 2026. november 7-én ellenőriztünk.
- ENISA: közös közlemény a hűtőrendszereket ért incidensekről (2026. november 4.)
- Claroty: a francia szupermarket-támadások és a netre kötött hűtővezérlők
- Claroty Team82: AI-ügynökkel 28 perc alatt a működő támadásig
- CISA: Danfoss AK-SM 8xxA, CVE-2025-41450
- SecurityWeek: több mint 100 európai üzletet ért a második hullám
- CBS News: a francia vérellátó plazmatárolóit is támadták
- Nextgov: a Pentagon vizsgálja a katonai áruházak fagyasztóit
- Cybernews: oroszbarát csoportok vállalták a támadásokat
- Telex: fűtésre állították több száz francia szupermarket hűtőit
- Portfolio: újabb kibertámadás ért hűtőket több szupermarketben
A cikk elkészítését mesterséges intelligencia (AI) is segítette.